En bref
- La hausse est réelle, mais ciblée : en France, l'hameçonnage progresse de 70 % et la fraude au virement de 170 % en 2025, alors que les incidents graves traités par l'ANSSI restent stables.
- Le carburant, c'est la donnée volée : les exfiltrations de données connues de l'ANSSI passent de 130 à 196 en un an (+51 %).
- L'IA augmente le volume et la vitesse des attaques : +89 % d'opérations d'attaquants utilisant l'IA selon CrowdStrike, 29 minutes en moyenne pour s'étendre dans un réseau.
- Elle n'augmente pas encore leur taux de réussite mesurable : c'est la conclusion du rapport Verizon 2026 sur les brèches qu'il étudie.
- La nouvelle cible, ce sont vos propres agents IA : 20 % des organisations victimes ont subi un incident sur leurs modèles ou applications d'IA, et 92 % d'entre elles n'avaient pas de contrôle d'accès adapté (IBM 2026).
Deux organismes publics français ont publié leur bilan 2025 à deux semaines d'intervalle. Le 11 mars 2026, l'ANSSI annonce avoir traité 3 586 événements de sécurité, en baisse de 18 % sur un an. Le 26 mars, Cybermalveillance.gouv.fr annonce avoir assisté plus de 504 000 victimes, en hausse de 20 %.
Les deux chiffres sont exacts. Ils ne mesurent pas la même chose, et c'est là que commence la vraie réponse à la question « pourquoi les cyberattaques augmentent-elles ? ».
La hausse n'est pas là où on la cherche
L'ANSSI suit surtout les administrations, les opérateurs critiques et les grandes organisations. Son année 2024 de référence était gonflée par les Jeux olympiques, d'où la baisse apparente. Elle décrit une menace « plus diffuse », où les frontières entre espionnage d'État et criminalité financière s'effacent. Le nombre d'incidents confirmés reste stable : 1 366 en 2025, contre 1 361 en 2024. Une catégorie fait exception : les exfiltrations de données, passées de 130 à 196 incidents en un an (+51 %).
Cybermalveillance.gouv.fr voit un autre monde : celui des particuliers, des artisans, des TPE et des collectivités. Là, tout monte :
- hameçonnage : +70 %, première menace tous publics confondus ;
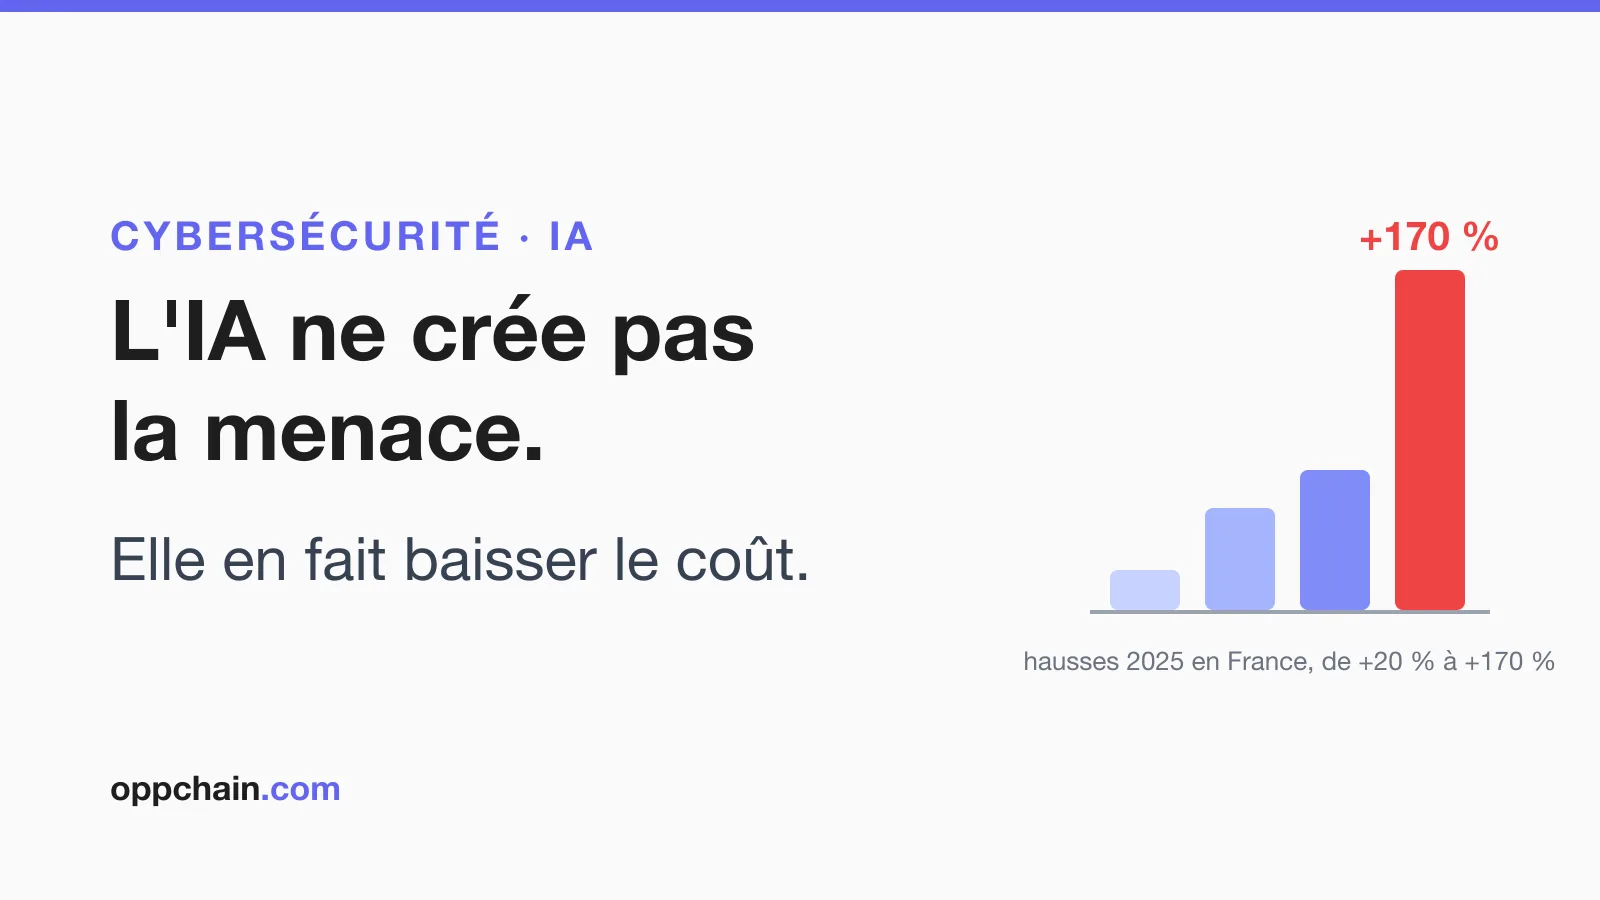
- fraude au virement : +170 %, étendue à la facturation électronique et à la paie ;
- piratage de compte : +45 %, première menace pour les professionnels ;
- usurpation de numéro de téléphone : +517 %.
Aux États-Unis, le FBI fait le même constat sous l'angle financier : 20,9 milliards de dollars de pertes déclarées en 2025, +26 % sur un an.
La hausse est donc réelle, mais ciblée. Ce qui augmente, c'est la criminalité de masse visant des organisations peu protégées. Les intrusions spectaculaires dans les grands systèmes ne progressent pas au même rythme. Pour une PME, c'est la mauvaise nouvelle : c'est précisément son terrain.
Le carburant, c'est la donnée volée
Quand Cybermalveillance.gouv.fr explique la hausse, l'expression « intelligence artificielle » n'apparaît pas une seule fois dans son communiqué. L'explication est plus prosaïque.
En 2025, les fuites de données se sont enchaînées : opérateurs télécoms, commerces en ligne, mutuelles, fédérations sportives, acteurs de la santé et de l'emploi. Les demandes d'assistance liées à ces violations ont bondi de 107 %. Ces données alimentent un marché souterrain que l'organisme décrit comme « structuré et piloté par des acteurs spécialisés ». On y trouve des places de marché, des kits d'hameçonnage prêts à l'emploi et même des centres d'appels de faux conseillers.
Les décomptes publics de fuites doivent toutefois être lus avec prudence. Le site indépendant FrenchBreaches recense 173 fuites en 2025 et près de 1 000 depuis janvier 2026, principalement en France. Mais il référence aussi des revendications d'attaquants non vérifiées. Or l'ANSSI n'a pu confirmer que 80 des revendications d'exfiltration portées à sa connaissance en 2025, car beaucoup reprennent des données publiques ou d'anciennes fuites. Le nombre de fuites augmente, mais pas au rythme des revendications.
Le mécanisme est simple. Un fichier client est volé. Il est revendu. Il sert à rédiger un SMS ou un courriel qui cite votre vrai nom, votre vrai opérateur, votre vraie banque. Le message est crédible parce qu'il est exact.
La cause première de la hausse est industrielle : la cybercriminalité s'est organisée comme une chaîne de production, avec ses fournisseurs, ses sous-traitants et ses produits finis. L'IA arrive ensuite, comme un outil de productivité dans cette chaîne.
Ce que l'IA change : le volume et la vitesse, pas encore le taux de réussite
Les rapports publiés en 2026 convergent sur un point : l'usage offensif de l'IA progresse vite. CrowdStrike, dans son Global Threat Report de février 2026, mesure une hausse de 89 % des opérations menées par des attaquants utilisant l'IA. L'étude IBM Cost of a Data Breach 2026, publiée en juillet, va dans le même sens. Parmi les organisations victimes d'une attaque malveillante, plus d'une sur quatre déclare que l'IA y était impliquée, soit une hausse de 56 % en un an. La forme la plus fréquente n'est pas le phishing. C'est l'usurpation d'identité par deepfake (45 % des attaques impliquant l'IA), devant les malwares générés par IA (19 %) et le phishing (17 %). Une fausse voix de dirigeant au téléphone ou un faux visage en visioconférence n'est plus un scénario de film.
L'IA DANS LES ATTAQUES, SELON LES RAPPORTS 2026
+56 %
d'attaques impliquant l'IA en un an (IBM)
45 %
de ces attaques passent par un deepfake (IBM)
29 min
pour s'étendre dans un réseau, en moyenne (CrowdStrike)
4 %
des pertes déclarées au FBI sont liées à l'IA
Avant, un message frauduleux se repérait à ses fautes d'orthographe et à ses formules maladroites. Ce signal a disparu. Un attaquant qui ne parle pas français produit aujourd'hui un courriel impeccable, adapté au secteur de la cible, en quelques secondes. Croisée avec une base de données volée, l'IA permet une personnalisation de masse qui coûtait auparavant des heures de travail par victime.
L'ANSSI fait le même constat dans son Panorama publié en mars 2026. Selon elle, l'IA permet aux attaquants « d'améliorer le niveau, la quantité, la diversité et l'efficacité de leurs attaques ». Elle observe cet usage chez tous les types d'attaquants, étatiques comme criminels. Elle a notamment identifié des sites piégés générés par IA, trahis par des fragments de texte incohérents au milieu des paragraphes. L'agence ajoute une nuance importante : l'usage de l'IA « dépend de leurs objectifs et surtout de leur niveau de maturité ». L'IA est un « potentiel accélérateur », pas un changement de nature.
Le rapport Verizon DBIR 2026, publié en mai, apporte la donnée la plus utile pour garder la tête froide. Verizon a comparé ses propres incidents aux données d'Anthropic sur 793 acteurs malveillants repérés sur la plateforme d'Anthropic entre mars 2025 et février 2026. Ces acteurs sollicitaient l'IA pour une quinzaine de techniques d'attaque en médiane. Pourtant, la part du phishing comme porte d'entrée des brèches « a à peine bougé » ces dernières années. Verizon en conclut que l'assistance de l'IA n'augmente pas, pour l'instant, le taux de réussite des attaques contre les organisations de son échantillon. Selon Verizon, l'IA permet surtout à des groupes peu expérimentés d'écrire correctement dans la langue de leurs cibles, ce qui ne suffit pas forcément à réussir davantage. Le rapport signale une limite importante : son échantillon ne couvre pas les fraudes visant les particuliers, où le taux de réussite a pu augmenter sans être mesuré. Même constat côté malware : l'essentiel du code produit avec l'IA reproduit des techniques déjà connues. Moins de 2,5 % des cas relèvent de techniques rares.
Une limite à garder en tête
Le constat de Verizon porte sur les brèches subies par des organisations. Les fraudes visant directement les particuliers sortent de son périmètre : c'est justement là que Cybermalveillance.gouv.fr observe les plus fortes hausses.
Le FBI relativise aussi. Son rapport publié en 2026 sur l'année 2025 consacre une section à l'IA : 22 364 plaintes et environ 893 millions de dollars de pertes. C'est réel, mais cela représente environ 4 % des pertes totales. Le FBI note lui-même que beaucoup de victimes ne mesurent pas le rôle de l'IA dans l'arnaque qu'elles ont subie. Pour les arnaques à l'investissement, les pertes liées à l'IA dépassent 632 millions de dollars, sur plus de 8 milliards de pertes au total.
L'IA ne rend donc pas chaque attaque plus redoutable. Elle permet d'en lancer davantage, plus vite, avec moins de compétences. C'est exactement ce qui fait baisser le coût de la menace.
L'étape suivante : l'attaquant plus rapide que vous
CrowdStrike mesure un autre effet : la vitesse. En 2025, il ne fallait en moyenne que 29 minutes à un groupe cybercriminel pour passer de la machine compromise au reste du réseau. C'est 65 % plus rapide qu'en 2024, et le cas le plus rapide observé a pris 27 secondes. Dans une intrusion, l'exfiltration des données a commencé quatre minutes après l'accès initial.
Les exemples cités montrent l'IA à chaque étape. Le groupe russe FANCY BEAR a déployé un malware piloté par un modèle de langage (LAMEHUG) pour automatiser la reconnaissance. Le groupe criminel PUNK SPIDER a utilisé des scripts générés par IA pour voler des identifiants et effacer ses traces. Le groupe nord-coréen FAMOUS CHOLLIMA a utilisé des identités fictives générées par IA pour infiltrer des entreprises de l'intérieur à plus grande échelle. Google, dans son rapport de février 2026, décrit des attaquants qui utilisent l'IA pour la recherche de cibles, des campagnes de phishing « super-réalistes » et le développement de malwares.
Verizon qualifie de « tournant » le premier cas documenté, fin 2025, de campagne d'espionnage d'État exécutée en grande partie par une IA. Il rappelle aussi que ces cas restent l'exception : moins de 1 % des 793 acteurs étudiés présentaient un niveau de risque élevé ou critique. La tendance de fond est ailleurs. L'IA ne rend pas les meilleurs attaquants meilleurs, elle met leurs méthodes à la portée de beaucoup d'autres. Face à une intrusion qui se propage en une demi-heure, une détection qui attend le lundi matin arrive trop tard.
La nouvelle cible : vos propres agents IA
La partie la moins commentée du sujet concerne les entreprises qui déploient l'IA, plus que celles qui la subissent.
Selon IBM, 20 % des organisations victimes d'une brèche en 2026 ont subi un incident touchant leurs propres modèles ou applications d'IA, contre 13 % un an plus tôt. Parmi elles, 92 % n'avaient pas de contrôle d'accès adapté à ces systèmes. Une attaque par injection de prompt coûte en moyenne 5,89 millions de dollars.
L'injection de prompt consiste à glisser des instructions malveillantes dans un contenu que l'IA va lire : un courriel, un document, une page web. CrowdStrike a observé de telles injections dans les outils d'IA générative de plus de 90 organisations en 2025. Le danger change de nature avec les agents. Un chatbot qui se fait manipuler écrit une réponse fausse. Un agent qui a accès à votre messagerie, à votre CRM ou à votre outil de paiement peut agir sur la base de cette instruction : envoyer un fichier, modifier un enregistrement, déclencher une opération.
L'ANSSI partage cette analyse. Selon son Panorama 2025, l'intégration de l'IA générative dans les flux opérationnels est « susceptible d'augmenter la surface d'attaque en l'absence de cloisonnement ». La compromission d'un système d'IA pourrait porter atteinte « à l'intégrité des SI auxquels il est connecté ».
Chaque agent IA connecté à un système métier est un nouvel employé, avec des droits d'accès, mais sans le réflexe de méfiance qu'on enseigne aux humains. Si on lui donne les droits d'un administrateur sans contrôle, on a créé une porte d'entrée.
Les garde-fous à poser avant de connecter un agent à vos systèmes sont détaillés dans Gouvernance et sécurité des agents IA en entreprise.
La défense aussi passe par l'IA
L'IA ne profite pas qu'aux attaquants. Selon IBM, les organisations qui utilisent largement l'IA et l'automatisation dans leur sécurité réduisent le coût moyen d'une brèche de 1,93 million de dollars. Elles raccourcissent aussi de 65 jours le temps nécessaire pour la détecter et la contenir.
En février 2026, Anthropic a annoncé que son modèle Claude Opus 4.6 avait trouvé plus de 500 vulnérabilités graves dans des logiciels open source très répandus, comme Ghostscript ou OpenSC. Toutes ont été validées par des chercheurs avant d'être signalées. Certaines étaient passées inaperçues pendant des décennies, malgré les revues humaines et les tests automatisés. La capacité est à double tranchant : ce qu'un modèle trouve pour un défenseur, il peut le trouver pour un attaquant. Anthropic indique avoir ajouté des mécanismes de détection pour limiter ce détournement.
IBM relève une nuance qui compte : la plupart des organisations utilisent l'IA pour enquêter après une alerte. Peu l'utilisent pour chercher leurs propres failles avant les attaquants. La défense reste en réaction, alors que l'attaque a déjà automatisé sa recherche de cibles.
Ne pas attendre la loi
Le cadre réglementaire ne viendra pas au secours des PME à court terme. La directive européenne NIS2, qui renforce les obligations de cybersécurité, devait être transposée avant le 17 octobre 2024. En France, le projet de loi « Résilience » a été adopté par le Sénat en mars 2025. Son examen à l'Assemblée nationale, prévu le 7 octobre 2026, a été reporté la veille faute de place dans l'ordre du jour, sans nouvelle date.
Côté IA, le règlement européen « Digital Omnibus », publié en juillet 2026, a repoussé au 2 décembre 2027 les obligations applicables à la plupart des systèmes d'IA à haut risque, et au 2 août 2028 pour ceux intégrés à des produits réglementés. Les échéances reculent pendant que les attaques s'industrialisent.
Sur le cadre qui s'applique déjà aux données que vous confiez à l'IA, voir aussi Conforme au RGPD ne veut pas dire souverain.
Ce qu'une PME peut faire dès maintenant
Les données pointent vers cinq mesures concrètes, sans gros budget :
- Double validation de tout virement inhabituel ou changement de RIB, par un second canal (rappel sur un numéro connu, jamais celui fourni dans le message). C'est la réponse directe à la fraude au virement (+170 %) et au deepfake de dirigeant.
- Authentification multifacteur sur toutes les messageries et tous les outils en ligne. Le piratage de compte est la première menace pour les professionnels.
- Mettre à jour la sensibilisation. Les fautes d'orthographe ne sont plus un indice. Il faut apprendre à se méfier de l'urgence et de la demande inhabituelle, pas de la forme du message.
- Une charte d'usage de l'IA, pour savoir quels outils sont autorisés et quelles données peuvent y être saisies. Selon Verizon, 45 % des salariés utilisent désormais l'IA régulièrement sur leur poste de travail, contre 15 % un an plus tôt. Le code source est le type de données le plus souvent envoyé vers des services d'IA externes.
- Un inventaire des agents IA et de leurs droits. Pour chaque agent : à quoi il accède, qui l'a autorisé, ce qu'il peut faire sans validation humaine. Le principe du moindre privilège s'applique aux agents comme aux salariés.
La hausse des cyberattaques n'est pas d'abord une affaire de technologie. C'est une affaire d'économie : la cybercriminalité s'est industrialisée, et l'IA a fait baisser le coût de chaque attaque réussie. Une entreprise ne peut pas rendre l'attaque plus chère à fabriquer. Elle peut la rendre beaucoup moins rentable à réussir chez elle.
Vos agents IA ont-ils les bons droits ?
Chez Oppchain, nous concevons des agents IA pour des PME avec des accès limités, une validation humaine sur les actions sensibles et une journalisation complète. Nos formations à l'IA agentique abordent aussi la sécurité de ces agents, sur vos propres cas.
Prendre rendez-vous30 minutes d'échange, sans engagement
Ce qu'il faut retenir
- La hausse vise d'abord les cibles peu protégées : particuliers, TPE et collectivités. Les incidents graves suivis par l'ANSSI restent stables.
- La cause première est industrielle : des données volées revendues sur un marché organisé, qui alimentent des arnaques personnalisées.
- L'IA est un accélérateur : plus d'attaques, plus rapides, avec moins de compétences. Son effet sur le taux de réussite n'est pas encore mesuré dans les brèches étudiées.
- Vos agents IA sont une nouvelle porte d'entrée : inventaire, droits minimaux et validation humaine sur les actions sensibles.
- Les parades restent simples : double validation des virements, authentification multifacteur, sensibilisation à jour et charte d'usage de l'IA.
Sources
- ANSSI — Panorama de la cybermenace 2025 (mars 2026) : incidents et événements traités, exfiltrations de données, revendications confirmées, usage de l'IA par les attaquants.
- Cybermalveillance.gouv.fr — bilan d'activité 2025 (26 mars 2026) : victimes assistées et évolution des menaces par type.
- FrenchBreaches : recensement indépendant des fuites de données, consulté le 4 octobre 2026.
- FBI IC3 — Internet Crime Report 2025 (publié en 2026) : pertes déclarées et section consacrée à l'IA.
- IBM — Cost of a Data Breach 2026 (28 juillet 2026) : attaques impliquant l'IA, incidents sur les modèles des entreprises.
- eSecurity Planet — IBM 2026 Cost of a Data Breach : Key Findings : contrôles d'accès, coûts par type d'attaque, gains de l'IA défensive.
- CrowdStrike — 2026 Global Threat Report (24 février 2026) : opérations d'attaquants utilisant l'IA, vitesse de propagation, injections de prompts.
- Verizon — 2026 Data Breach Investigations Report (mai 2026) : usage de l'IA par 793 acteurs malveillants, taux de réussite du phishing, usage de l'IA par les salariés.
- Google Threat Intelligence Group (12 février 2026) : usages adverses de l'IA.
- Anthropic — vulnérabilités découvertes par un modèle de langage (5 février 2026) : plus de 500 failles graves validées dans l'open source.
- Next — transposition de NIS2 de nouveau repoussée (mise à jour du 6 octobre 2026).
- Hunton — entrée en vigueur du Digital Omnibus on AI (juillet 2026) : nouvelles dates des obligations à haut risque.
À propos de l'auteur
Frédéric Michel dirige Oppchain, cabinet et organisme de formation certifié Qualiopi spécialisé en IA agentique. Il conçoit et met en production des agents pour des PME et des ETI, et anime des ateliers de cadrage IA en comité de direction.